Partage de credentials résistant au phishing pour les petites équipes. Les secrets restent sur les appareils de confiance — pas sur les serveurs.
Lié à l'appareil
Les secrets restent sur vos appareils
Via QR code
Partagez l'accès par un scan
Partage vérifié
L'accès est toujours vérifié
Les outils n'ont pas suivi, mais les menaces, si.
Les mots de passe traînent dans le remplissage automatique du navigateur, des feuilles de calcul partagées et « ce document Notion créé en 2022 ». La gestion des départs devient un cauchemar.
88 % des violations impliquent des identifiants volés. Une fausse page de connexion convaincante suffit - et le navigateur ne prévient pas toujours.
«Qui a partagé la connexion Stripe avec le prestataire en mars dernier?» Personne ne sait. Pas de journal, pas d'enregistrement, pas de réponse.
La directive NIS2 de l'UE pousse les PME à prouver leur hygiène cyber et le contrôle d'accès à la chaîne d'approvisionnement - la plupart n'ont rien à montrer.
Le modèle de confiance entier réside sur les appareils que votre équipe utilise déjà.
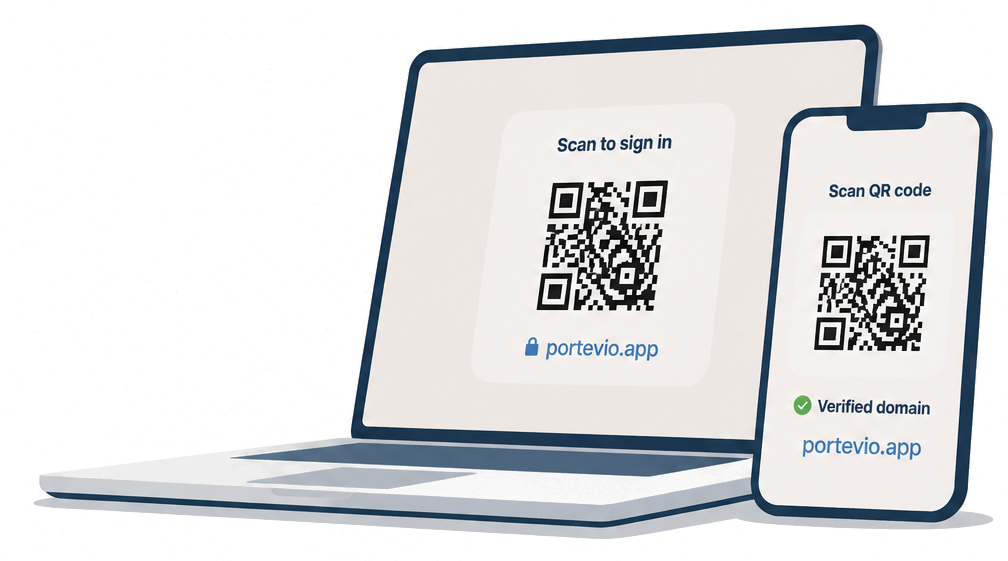
Détecte la page de connexion, affiche un code QR avec le contexte de session chiffré.
Le téléphone lit le QR, vérifie le vrai nom de domaine sur l'appareil.
Le secret correct déchiffré localement - n'est jamais envoyé à aucun serveur.
Le téléphone signe un jeton à usage unique et le renvoie via un canal chiffré.
Session établie. Pas de presse-papiers, pas de saisie, pas d'exposition.
Le serveur de Portevio ne fait que router des paquets chiffrés entre appareils. Il ne peut ni lire, ni stocker, ni récupérer les identifiants - même en cas de compromission totale.
Une courte présentation de la connexion via QR et du fonctionnement lié à l'appareil.
Créez, enregistrez et gérez vos accès en toute sécurité, directement depuis votre appareil sans transfert vers des tiers.
Scannez pour vous authentifier. La vérification du domaine se fait sur le téléphone - pas dans le navigateur. Les pages de phishing n'obtiennent rien.
Les secrets sont chiffrés AES sur l'appareil avec des clés qui ne quittent jamais l'appareil. Le serveur ne détient aucun texte clair, aucun texte chiffré.
Partagez les identifiants appareil à appareil via des canaux chiffrés de bout en bout. Chaque transfert est un événement signé.
Journal cryptographique de chaque accès accordé - qui a partagé quoi, avec qui, et quand. Infalsifiable, exportable.
Regroupez les identifiants par projet ou rôle. Contrôles d'accès basés sur les rôles et listes d'autorisation/refus de domaines pour les admins.
Exportez un historique d'accès clair pour clients, revues de conformité, ou audits internes. Répondez aux questions NIS2 avec des données.
| Capacité | Navigateur / Tableur | Bitwarden / 1Password* | Portevio |
|---|---|---|---|
| Pas de secrets côté serveur | × texte clair partout | × coffre cloud | Stockage uniquement sur l'appareil |
| Connexion QR à domaine vérifié | × | Passkey / Clé maître | Vérification de domaine par QR |
| Traçabilité de partage signée | × | Journaux DB uniquement | Registre cryptographique |
| Conçu pour les petites équipes | UX grand public | Individuel ou entreprise | Conception priorisant les PME |
| Rapports conformes à NIS2 | × | Partiel | Rapports d'audit exportables |
* Bitwarden et 1Password sont des marques déposées appartenant à leurs propriétaires respectifs. Cette comparaison est basée sur les informations accessibles au public en 2026.
Portevio est en cours de développement actif et approche d'une version testable. Nous cherchons à nous connecter avec des partenaires, des adopteurs précoces et des soutiens qui se soucient de la sécurité pratique pour les petites équipes.
Demander un accès anticipé